專業網站與系統開發 Studio

把商業需求轉化為穩定、可維護的數位產品

從品牌官網、後台系統到 API 與自動化整合,我們用清楚的流程,打造能長期成長的數位體驗。

接受新專案諮詢 · Taiwan / Remote

專注於可長期維護的數位產品

10專業服務
19技術能力
07合作步驟

SELECTED WORK

用成果,說明我們怎麼解決問題。

每個案例都從背景、挑戰、解法到成果完整整理,而不只是漂亮的畫面。

瀏覽更多
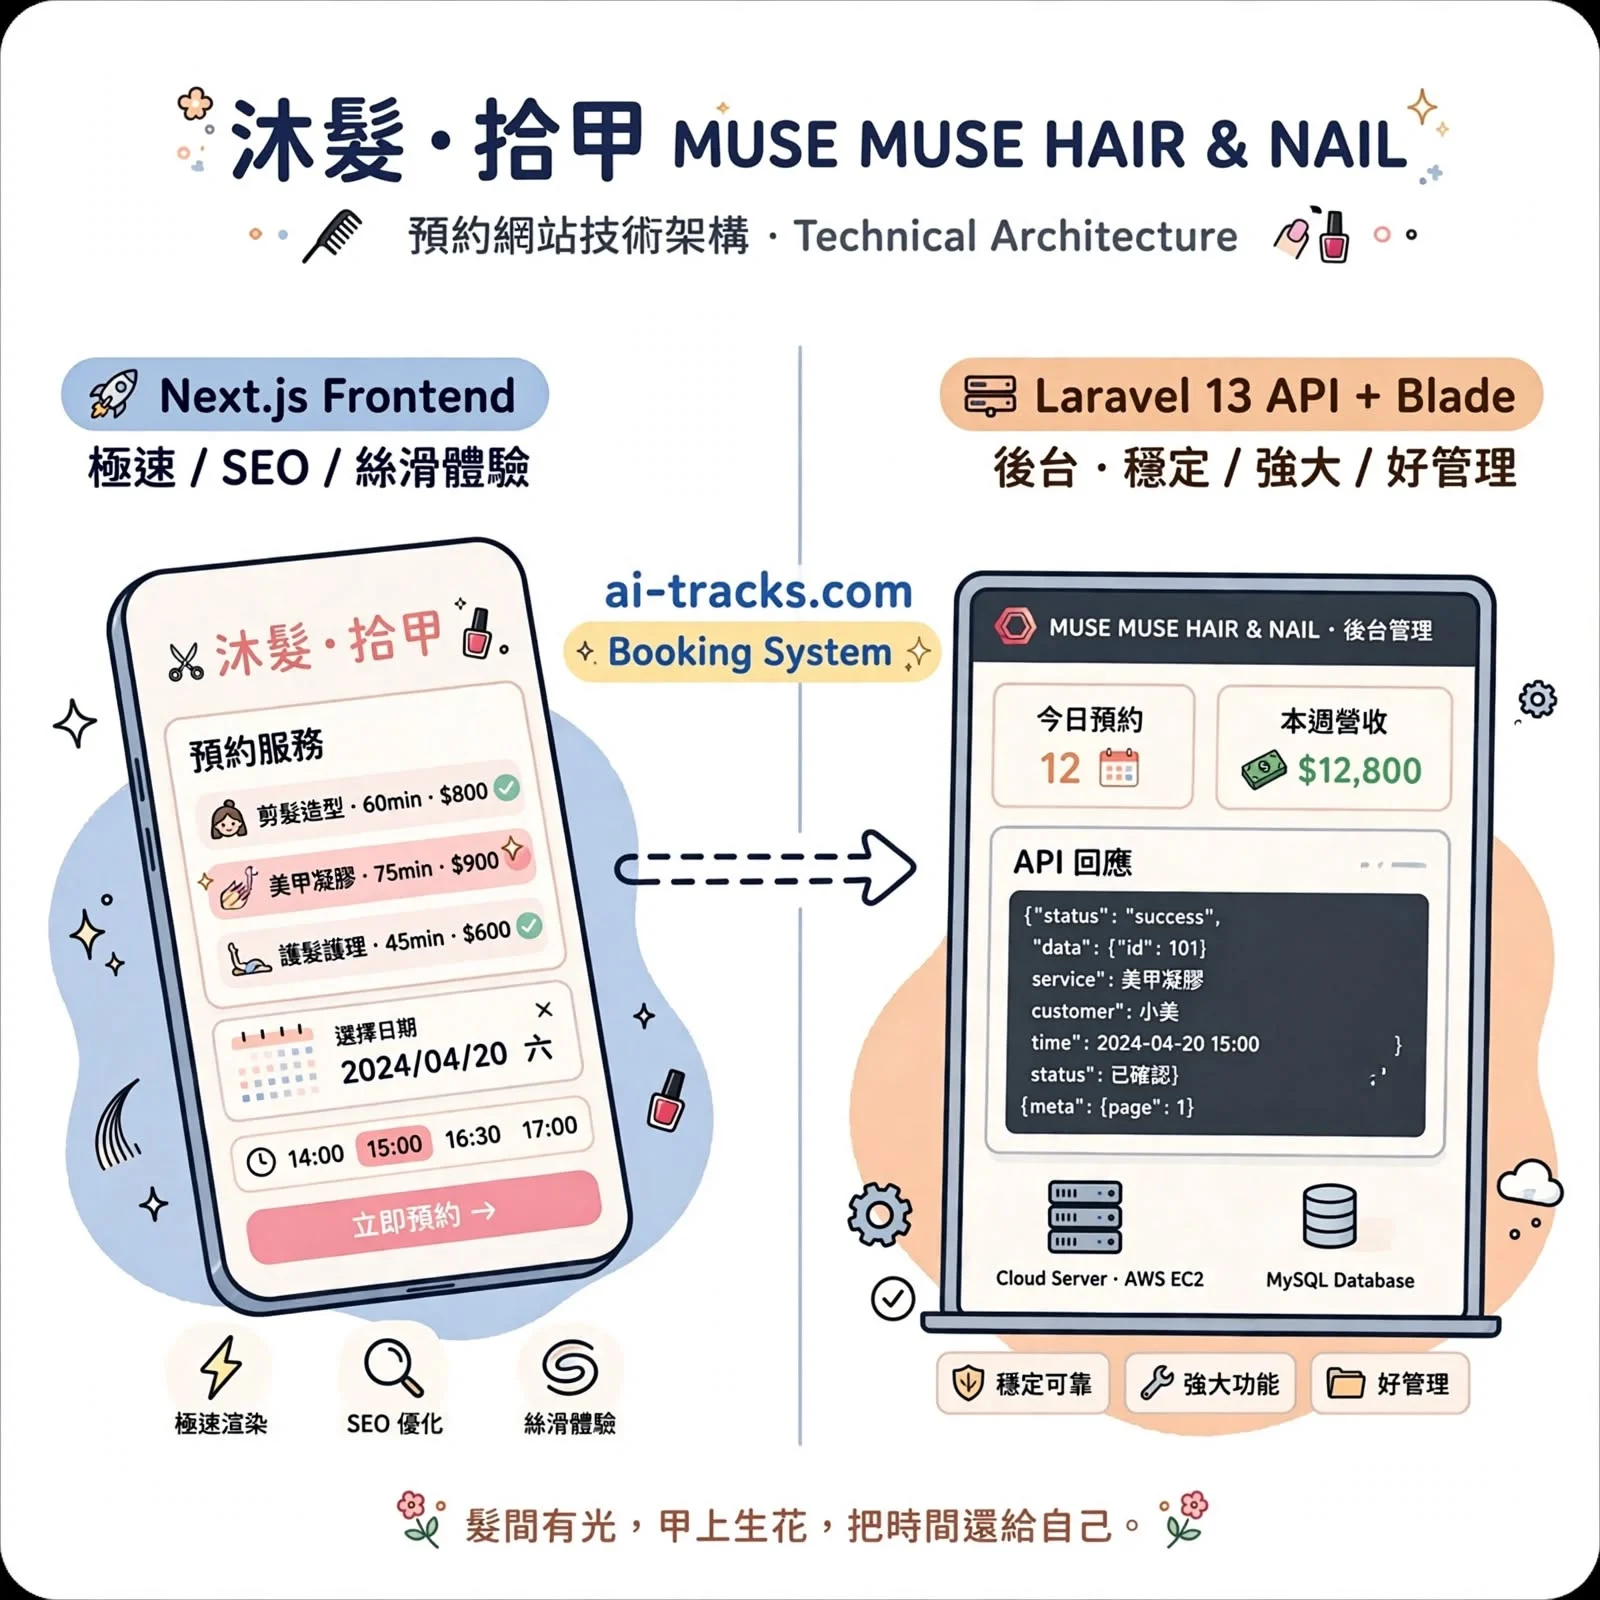
我們來拆解一下這個長得漂亮,但內核超硬的預約網站 電商與預約平台 01

我們來拆解一下這個長得漂亮,但內核超硬的預約網站

表面是沐髮・拾甲 MUSE MUSE,髮間有光、甲上生花;內在是 Laravel 13 API + Blade 後台 + Next.js 前台,硬到可以去健身房

開店不該像組裝一台飛行器 客製化商業系統 02

開店不該像組裝一台飛行器

shop-engine 給一般人的瀏覽指南

系統裡的 AI 助理:說「確認上傳」才把商品推進草稿 AI 應用整合 03

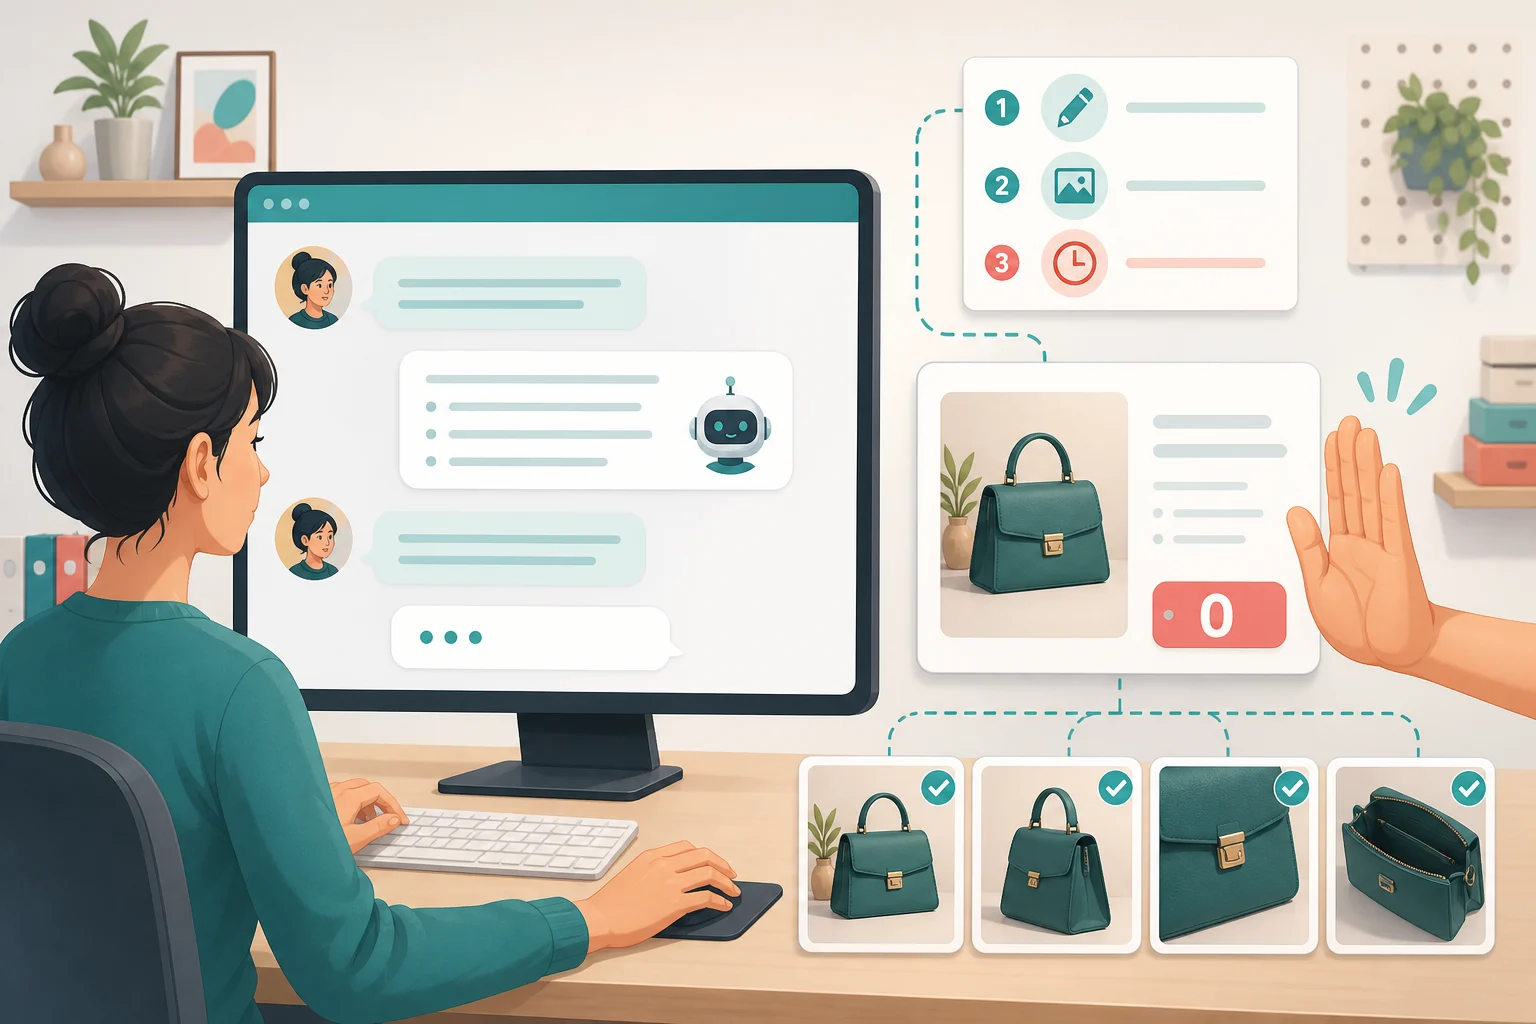
系統裡的 AI 助理:說「確認上傳」才把商品推進草稿

這不是外面另一個聊天機器人,而是掛在系統「商品管理」裡的 **AI 助理**功能。透過 OpenAI API,在後台完成寫文、生圖、最多四張圖上傳,並在你說「確認上傳」後,才把結果推成商品草稿。

圖片太大、格式不對?我找到一個線上工具箱,拖進去就好 工具類型 04

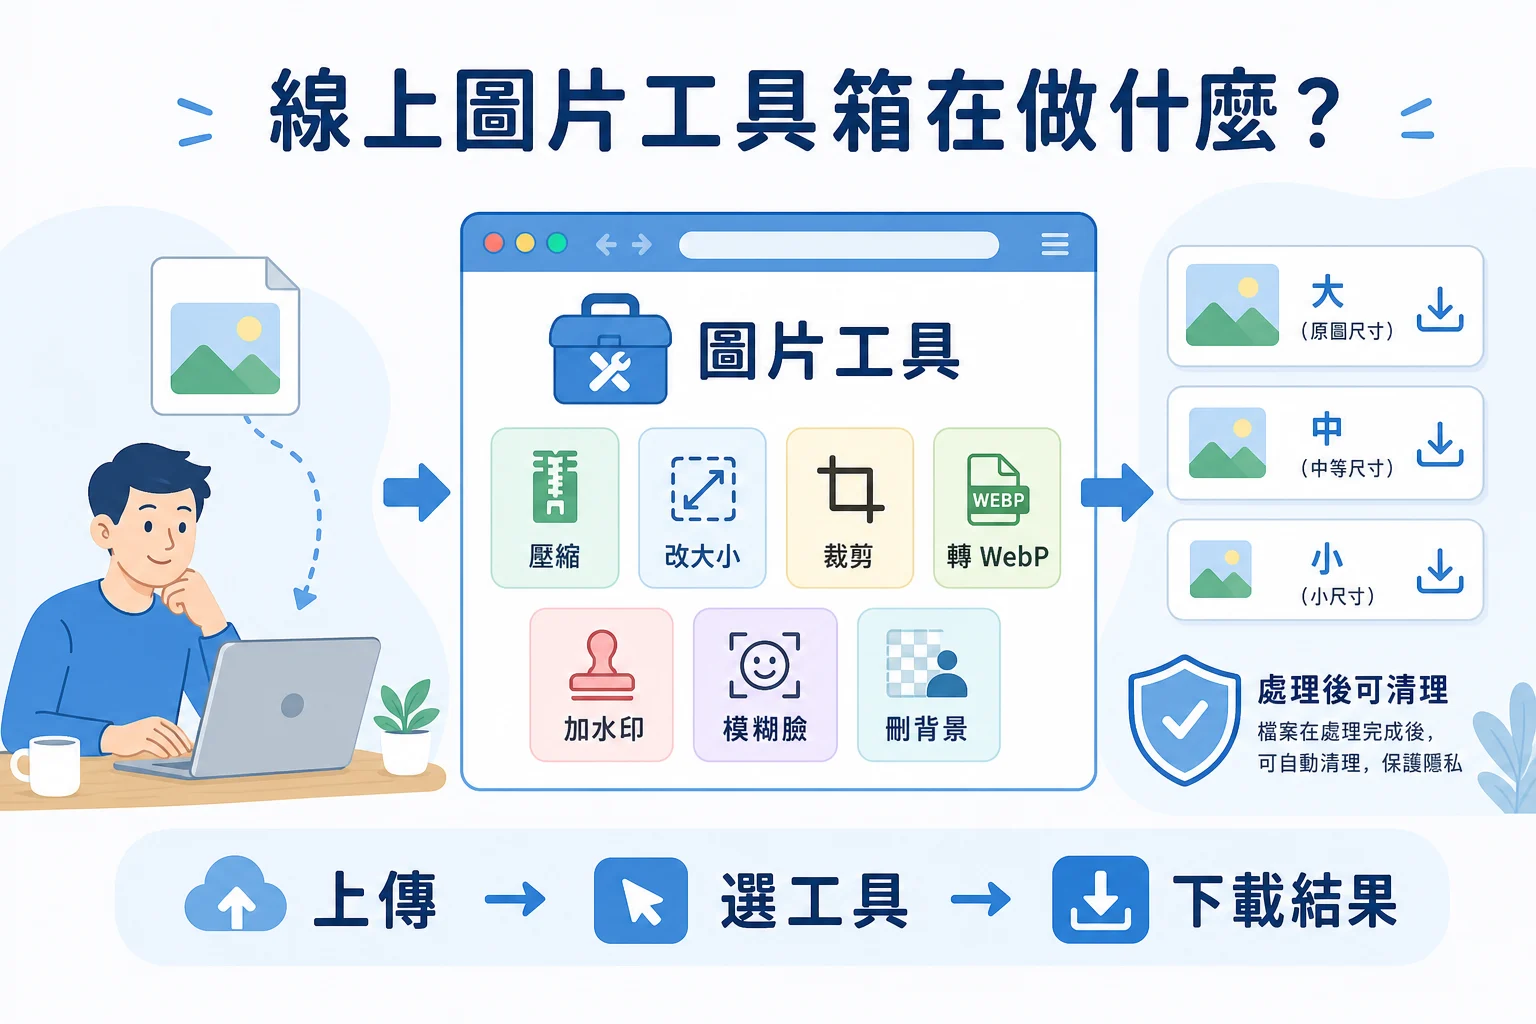
圖片太大、格式不對?我找到一個線上工具箱,拖進去就好

前幾天又碰到老問題:手機拍的照片太大,想貼到社團;有些圖要轉成 WebP;偶爾還想加個浮水印,免得被亂拿。 我懶得開 Photoshop,也不想一個工具裝一個軟體。後來點開 [圖片工具],感覺就是「把圖片丟進去,選你要做的事」那種網站。

想換床墊先逛官網:以使用者視角看「眠選生活」 - DEMO 展示站 電商與預約平台 05

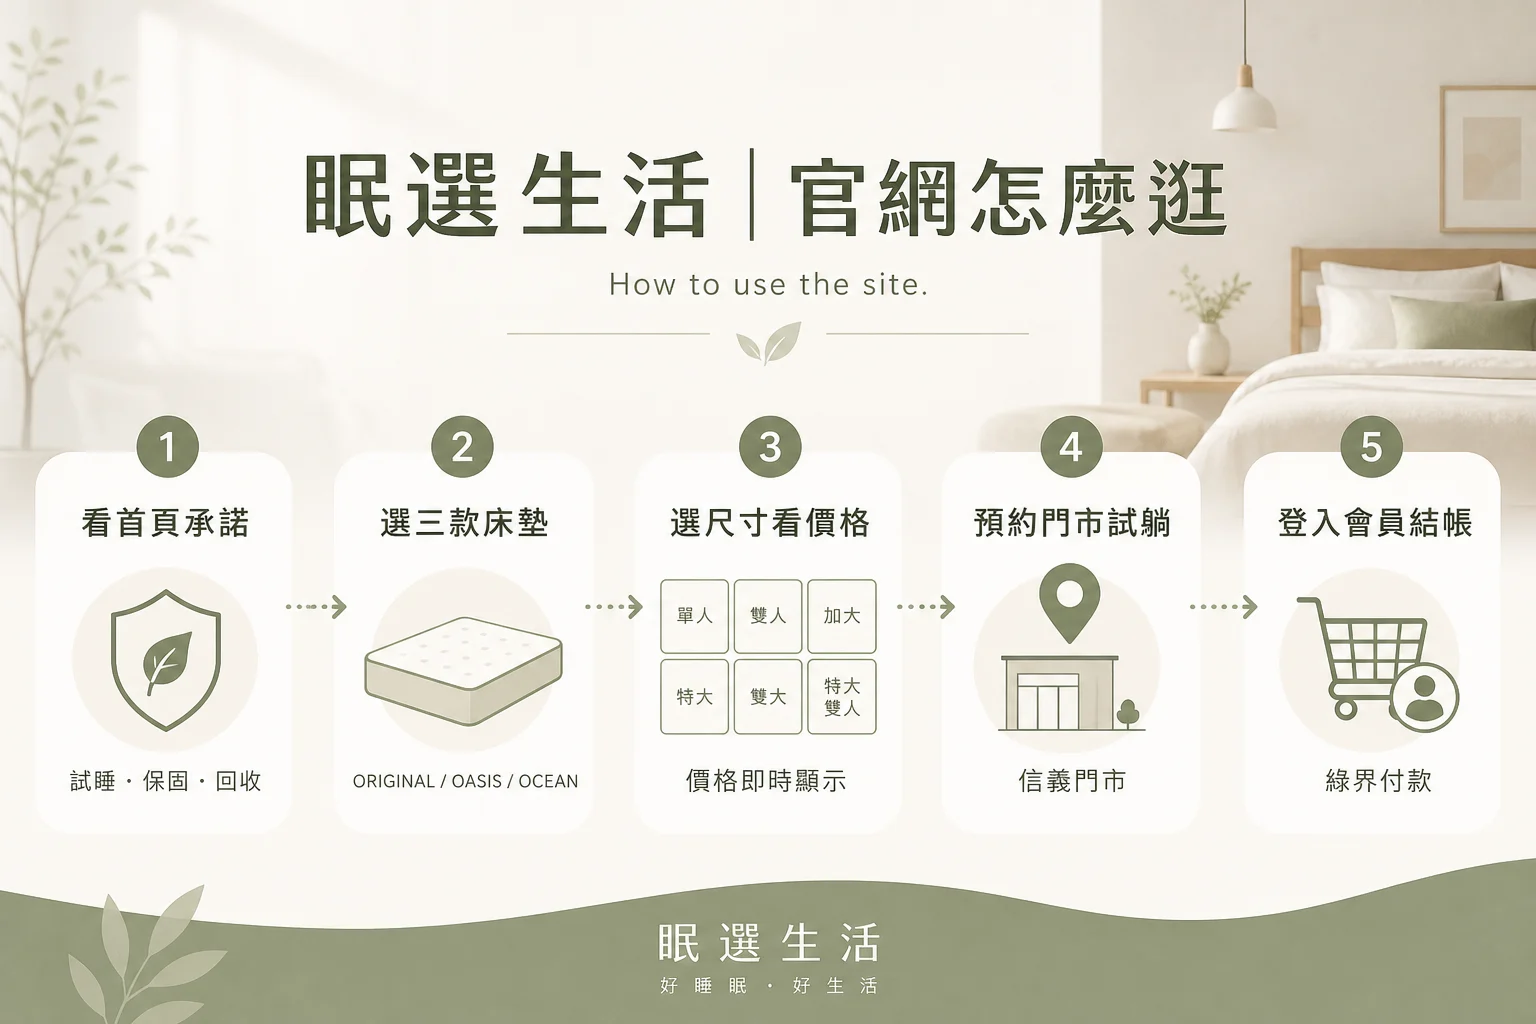
想換床墊先逛官網:以使用者視角看「眠選生活」 - DEMO 展示站

床墊不是隨手點一下就買的東西。價格不低、要用很多年,睡感又很難只靠照片判斷。所以這次我想換床之前,先以一般使用者的角度,把 [眠選生活]官網完整逛過一遍——看資訊清不清楚、承諾靠不靠譜、流程好不好走。

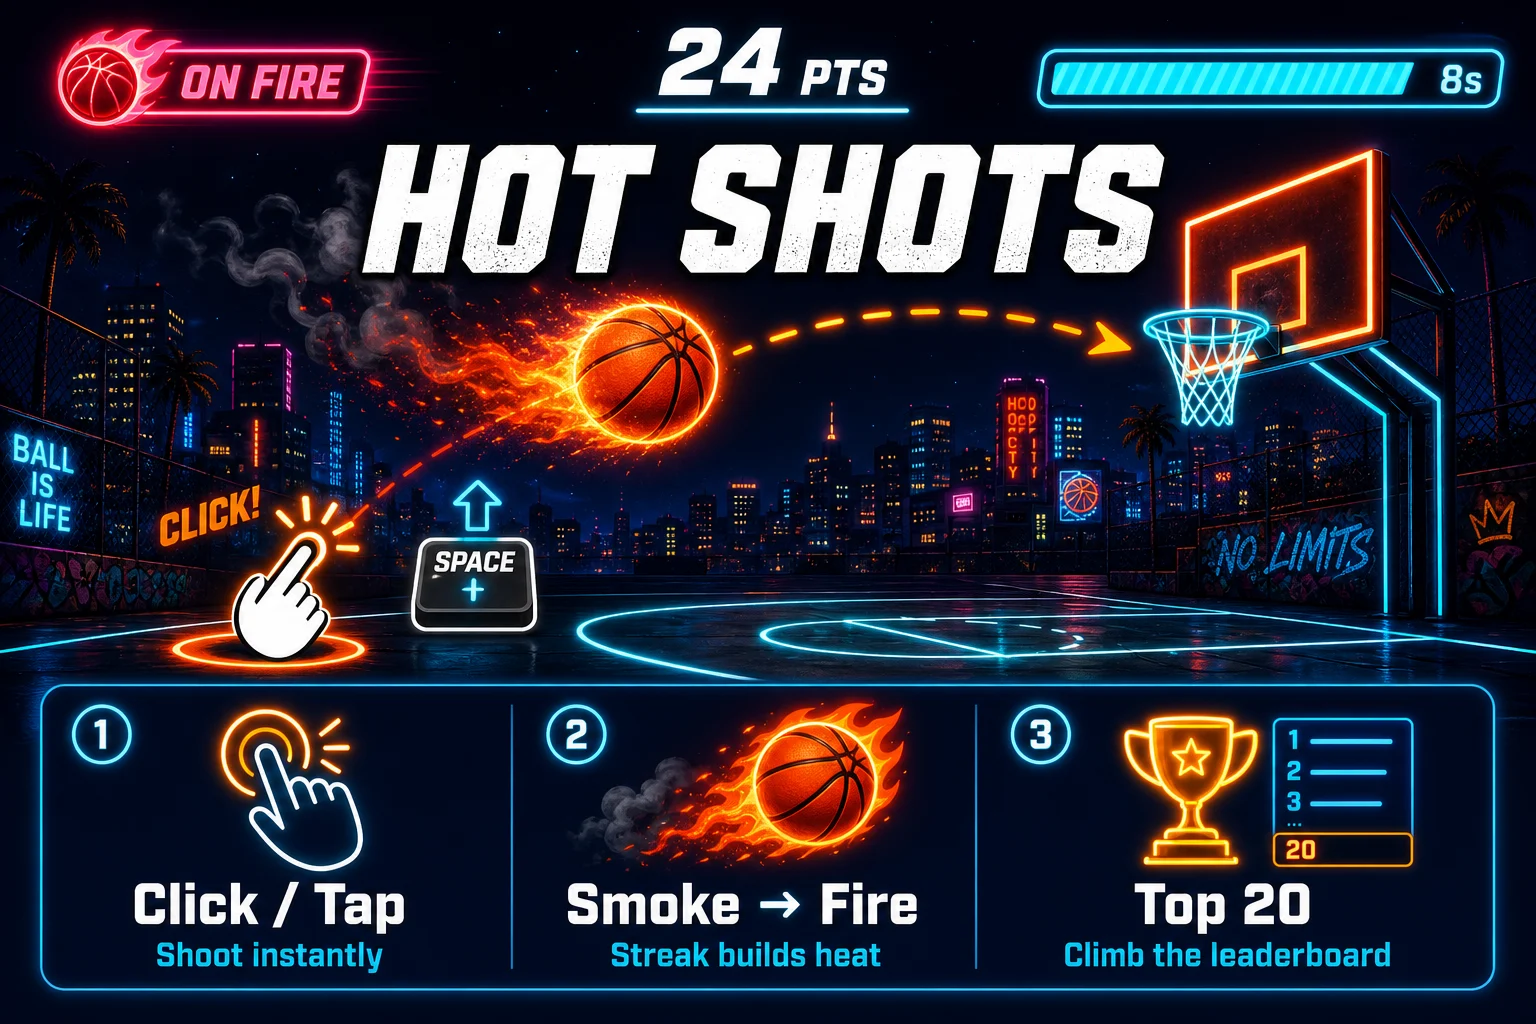
Hot Shots:一指決勝,把籃球燒起來 互動體驗與網頁遊戲 06

Hot Shots:一指決勝,把籃球燒起來

掌握出手節奏,在倒數歸零前連續進球,讓籃球燃燒起來

INSIGHTS

分享開發現場真正有用的知識。

關於 Laravel、API、React、部署與產品開發的實作紀錄。

瀏覽更多
皮克斯風格 3D 插畫:圓滾滾的機器人購物助手捧著裝有搜尋、購物車、鞋子圖示按鈕的發光工具箱,站在一排溫馨的小商店前,提著籃子的小兔子伸手按下發光的購物車按鈕。

AI 與流程自動化 · 2026.10.22

AI 會寫程式、會考律師,卻買不好一雙鞋:Cloudflare 幫近 10 萬家網店裝上 WebMCP

Cloudflare Blog 於 2026/10/21 刊出 Jenny Lea、Max Brosnahan 與 Matthew Conroy 的文章,說明 Cloudflare 與電商平台 Commerce.com 合作,為近 10 萬個 Commerce.com 網域啟用 WebMCP。WebMCP 是 Google 提出、仍屬實驗階段的瀏覽器標準提案,讓網頁以結構化工具(如 search_products)提供給 AI 代理使用,目前可透過 Chrome 實驗旗標、Origin Trials、部分代理型瀏覽器與 Cloudflare Kitesurf 等環境使用。Cloudflare 8 月推出的邊緣版 WebMCP(beta)會在邊緣注入腳本,店家不必改程式;工具在顧客的瀏覽器工作階段中執行,憑證不交給第三方,結帳由顧客自己完成。雙方以 Configuration Rules 與自訂主機名稱中繼資料實作每家商店的退出機制,並加入自訂 MCP 路徑與失敗時自動退回的設計。本文整理運作方式、對品牌電商的意義與實務建議。
皮克斯風格 3D 插畫:戴圓眼鏡的小狐狸設計師開心地推著一顆巨大的粉彩骰子,周圍的拍立得卡片與彩色小圓球角色以不同角度歪斜、跳動。

網站設計與開發 · 2026.10.22

CSS 終於會擲骰子了:random() 登場,讓整齊到無聊的網頁多一點「手作感」

Smashing Magazine 於 2026/10/20 刊出 Brecht De Ruyte 的文章,介紹 CSS Values and Units Level 5 規格中的原生 random() 函式:已在 Safari 推出,Chrome 156 正在推出中,Mozilla 也對 Firefox 支援表達正面訊號。random() 可在 CSS 中產生偽隨機數值,支援最小值、最大值與步進,並可透過快取鍵(搭配 element-scoped)讓同一元素的多個屬性共用同一個隨機值。文章以文字微歪斜、字母彈跳、卡片隨機傾斜、搭配 sibling-index() 與捲動時間軸的扇形卡片、隨機捲動速度與景深模糊六個示範,說明適合與不適合使用隨機性的情境,並提醒以 @supports 漸進增強、尊重 prefers-reduced-motion 與螢幕閱讀器。本文整理語法重點、實務用法與給品牌網站的建議。
皮克斯風格 3D 插畫:一隻擔心的小象造型伺服器機器人坐在裂開的石頭地基上,浣熊技師正把發著藍光的修補方塊塞進裂縫,上方一朵微笑的橘色雲朵舉著發光盾牌。

資安與權限設計 · 2026.10.22

PHP 本身破了洞:PHP2Shell 兩個 9.2 分 RCE 漏洞,你的網站程式寫得再好也沒用

PHP 官方於 2026/10/21 發布安全公告,PHP 8.5.12、8.4.27、8.3.36 與 8.2.35 修補兩個 CVSS v4.0 9.2 的嚴重漏洞(合稱 PHP2Shell):CVE-2026-109618(記憶體不足處理導致的資料損毀)與 CVE-2026-109619(請求結束後殘留的過期全域狀態),可能讓未經驗證的攻擊者遠端執行程式碼。所有處理網頁請求的 PHP 安裝都受影響,包括 PHP-FPM、Apache mod_php、php-cgi、FrankenPHP 與 LiteSpeed,其中 mod_php 風險最高。官方表示沒有完整緩解方式,更新是唯一安全選擇;8.1 以下已無官方更新。Laravel News 整理了 Laravel Cloud、Forge、Vapor 的處理方式,Cloudflare 則表示漏洞提前外洩後已觀察到攻擊流量,並為所有 WAF 方案預設部署防護規則。本文整理受影響範圍、更新步驟、暫時降低風險的設定,以及給企業與工作室的實務建議。
Pixar 風格 3D 插圖:三個拿著放大鏡的小機器人共用一疊發光的卷軸,旁邊粉紅小豬撲滿開心地看著金幣從長長的收據中飛出,一個碼錶小角色在桌上奔跑。

AI 與流程自動化 · 2026.10.21

AI 帳單砍掉 68%,錢原來都燒在「重讀」:Cloudflare 拆解自家 AI 程式碼審查的成本帳

Cloudflare 工程師 Ryan Skidmore 於 2026/10/19 在 Cloudflare 部落格分享:自家 AI 程式碼審查系統的平均每次成本,從 4 月的 1.19 美元上升到 8 月底約 2.46 美元。團隊自 9 月中起追查 token 去向,發現審查花費中快取寫入占 43%、快取讀取占 34%、輸出 token 占 23%,而每個工作階段的第一個請求只有 14% 到 26% 命中快取。透過把共用的系統提示切出獨立的快取斷點、讓三個審查者共用同一前綴、移除用不到的工具、平行讀檔、重審時略過無新內容的審查者,以及改用 Opus 5.5 與 Sonnet 5.5 並調整思考強度,平均成本降到 0.77 美元,比最貴兩週的 2.43 美元少 68%;中位數審查時間從 4 分 09 秒降到 1 分 32 秒。品質方面,程式碼品質審查者在高強度下找到的重要問題與之前相當,但嚴重度誇大的情況減少約 70%;效能審查在中強度下確實少抓了真問題。本文整理關鍵做法與給企業導入 AI 代理的實務建議。
Pixar 風格 3D 插圖:戴著派對帽的老檯燈角色抱著裝有盆栽和馬克杯的紙箱揮手道別,披著藍色披風的瀏覽器視窗角色開心地衝進由網頁卡片組成的發光漩渦,四周有彩帶和氣球。

網站效能與 SEO · 2026.10.21

unload 正式退休:Chrome 不再觸發它,你的「上一頁」終於能秒回

Chrome 團隊的 Barry Pollard 與 Fergal Daly 於 2026/10/16 在 Chrome for Developers 部落格宣布,unload 事件的淘汰已在 Chrome 155 完成:預設情況下,Chrome 與其他 Chromium 瀏覽器不再觸發 unload 處理器。這次淘汰從 2025 年 3 月到 2026 年 9 月分階段推出;iOS 上的 Chrome 因使用 WebKit 仍可能觸發。網站仍可透過 Permissions Policy 與 Chrome Enterprise 設定選擇保留,但官方鼓勵移除。Chrome 數據顯示,使用 unload 的導覽從 18% 降到不到 4%;unload 作為 bfcache 唯一阻擋原因的比例從 6% 降到約 1%,等於額外約 5% 的導覽能瞬間前進/返回。本文整理背景、對效能與分析數據的影響,以及以 pagehide、pageshow 改寫的實作建議。
Pixar 風格 3D 插圖:圓滾滾的保全機器人在發光的大門前,狐疑地看著小浣熊遞來一堆彩色果凍方塊,後方藍色大象吉祥物高舉一把新的金色掛鎖。

Laravel 與後端開發 · 2026.10.21

補丁八週前就到了,公告現在才來:Laravel token guard 嚴重認證繞過,你的 API 還開著門嗎?

Laravel News 的 Paul Redmond 於 2026/10/20 報導,Laravel 公布嚴重等級安全公告 GHSA-f9x3-7vq9-cph6(CVSS 9.2):使用內建 token 驅動的 API guard(Illuminate\Auth\TokenGuard)時,在 MySQL/MariaDB 上,未經驗證的攻擊者可送出特製的非字串憑證,讓查詢比對到非預期的使用者紀錄,進而冒用既有帳號。修補方式是在 user() 與 validate() 加上 is_string() 檢查,已收錄於 2026/8/25 發布的 Laravel 12.68.0 與 13.29.0;Sanctum 與 Passport 不在公告範圍內。同日另有中度公告 GHSA-5wcm-3v2w-8362(CVSS 6.5),影響 12.45 起加入的 JSON:API resources,唯讀請求可能觸發刪除關聯資料表的操作,修補於 12.68.0 與 13.27.0。本文整理受影響條件、檢查步驟與給企業與工作室的實務建議。

START A PROJECT

有一個想法?
讓我們一起把它做對。

告訴我們目前的情況、想完成的目標與預計時程。我們會先協助整理需求,再一起確認適合的下一步。

[email protected] ↗
驗證碼 *
驗證碼載入中…